~グローバルなサポート体制で国内外サプライチェーンに同一水準のセキュリティーを実現~
KDDI株式会社
株式会社KDDI総合研究所
株式会社ラック
KDDIは、2026年10月28日から、企業システムやネットワーク機器、ソフトウエアに潜むセキュリティーリスク診断を効率化する「AI脆弱性管理ソリューション」(以下 本ソリューション)の提供を開始します。
本ソリューションでは、通信事業者として企業ネットワークの設計・構築・運用を担うKDDIと、30年以上にわたりセキュリティーの最前線で事業展開してきたラックの専門的知見に加え、KDDI総合研究所のAI・セキュリティー技術を活用し、お客さまのネットワーク構成やシステム環境を踏まえてリスクを評価します。悪用される可能性や業務への影響度などから優先的に対策すべき課題を明確化し、限られた人員や予算の中でも効率的なセキュリティー対策を支援します。
攻撃の入口となり得るネットワークからシステムまで、IT資産のリスクを横断的に把握し、リスクに応じた優先順位付けから、設定変更やシステム改修などの対処までをKDDIグループが一気通貫でサポートします。また、リスクの可視化から対処までを一度きりで終わらせず、継続的な運用サイクルとして実施することで、変化し続けるAI時代のサイバーセキュリティーリスク管理を支援します。
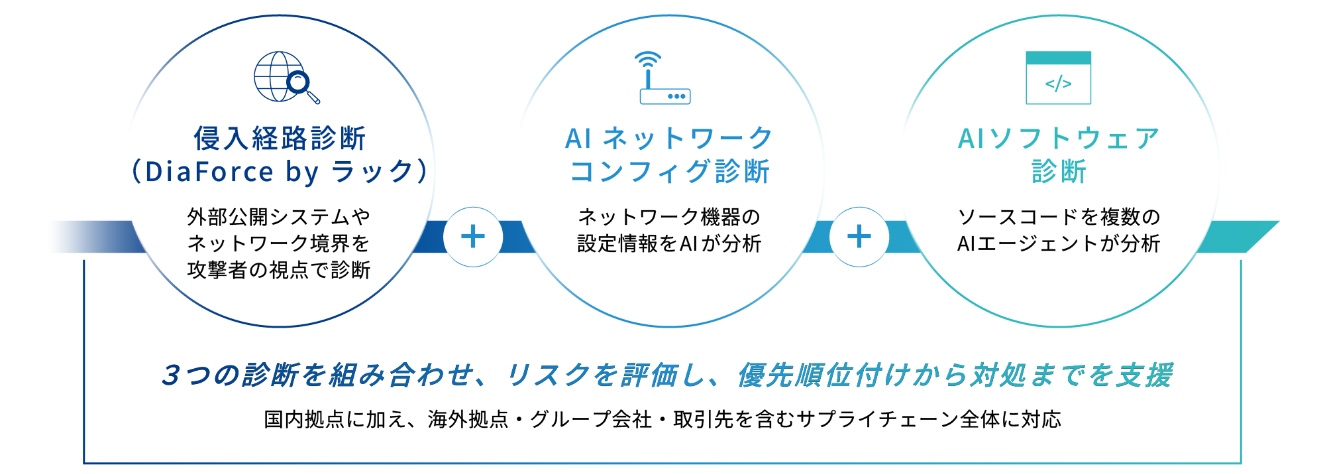
なお、本ソリューションは、国内外に展開する企業グループや取引先企業も対象としています。KDDIの国内外に広がる営業・サポート体制を活用し、本社、海外拠点、子会社、取引先企業に対して同一水準のセキュリティー管理を提供することで、サプライチェーン全体の継続的なリスク管理を実現します。
さらに、本ソリューションとKDDIグループのケイパビリティを組み合わせることで、企業のIT資産可視化から脆弱性管理、ゼロトラストセキュリティーなど防御態勢の構築、システム改修・モダナイゼーション、セキュリティー監視・検知、有事対応までをワンストップで支援します。これにより、国内外のお客さまのセキュリティー対策とサイバーレジリエンスの向上に貢献し、安全・安心なデジタル社会の実現を目指します。
■背景
- 近年、ランサムウェアをはじめとするサイバー攻撃では、VPN機器やリモートデスクトップなど、ネットワーク境界領域の脆弱性や設定不備を突いた不正侵入が主要な侵入経路となっています。攻撃対象となる領域はシステムの変更や新たな脆弱性の公表により日々変化する一方、検出される脆弱性は膨大であり、限られた人員や予算ですべてに対応することは困難です。このため、IT資産全体を継続的に把握し、悪用される危険性の高いリスクから優先的に対処することが重要です。
- サプライチェーン全体で一定水準のセキュリティー対策が求められる制度整備が進んでおり、自社のみならず取引先や海外拠点を含めた継続的なリスク管理の重要性が高まっています。一方、多くの企業では脆弱性診断やパッチ適用に取り組んでいるものの、IT資産の把握漏れや対応優先順位の判断、海外拠点や関連会社を含めた継続的な管理に課題を抱えています。
- こうした課題に対応するため、攻撃対象領域の把握から脆弱性の評価、対策の優先順位付け、継続的な改善までを包括的に管理するCTEM(Continuous Threat Exposure Management)の考え方が注目されています。本ソリューションはCTEMの考え方に基づき、企業の継続的なリスク管理を支援します。
■本ソリューション概要
ネットワーク・インフラ、ミドルウェア( 注1)・OS、アプリケーションの異なる3つのレイヤーを外側から内側まで横断的に診断・評価します。3つの診断結果を連携することで、単一の診断では特定が困難なシステム内部への侵入経路を可視化し、優先的に対処すべき課題を提示します。
| 名称 | 概要 |
|---|---|
|
|
|
|
|
|
■提供開始日
2026年10月28日
詳細や申し込み方法については、以下のウェブサイトをご覧いただき、お問い合わせください。
■無償トライアル
「AIネットワークコンフィグ診断」の無償トライアルを実施します。
| 適用条件 | 期間中にAIネットワークコンフィグ診断のトライアルを申し込んだお客さま |
|---|---|
| 特典 | AIネットワークコンフィグ診断について、ネットワーク機器1台を対象に1回まで無償で診断 |
| 期間 | 2026年10月28日~12月28日 |
詳細は以下のウェブサイトをご確認ください。
- 注1)アプリケーションとオペレーティングシステムの間に位置するソフトウエア。主にアプリケーション同士やデータベースとの接続をスムーズにする役割を担う。
- 注2)他社のAIソリューションと比較して100%の検出精度と最短の処理時間を同時に達成(2026年9月時点、KDDI総合研究所調べ)。
- 注3)米国サイバーセキュリティー・社会基盤安全保障庁(CISA: Cybersecurity and Infrastructure Security Agency)が2026年6月に公表した「BOD 26-04: Prioritizing Security Updates Based on Risk」。脆弱性の深刻度だけでなく、実際の悪用リスクや資産の重要性に基づいて対応優先度を決定する考え方を示した指針。


ダウンロード
関連記事
- ※この記事に記載された情報は、掲載日時点のものです。
商品・サービスの料金、サービス内容・仕様、お問い合わせ先などの情報は予告なしに変更されることがありますので、あらかじめご了承ください。